

Tofan – Avem indicii privind implicarea unor actori statali străini în atacurile cibernetice asupra Moldovei
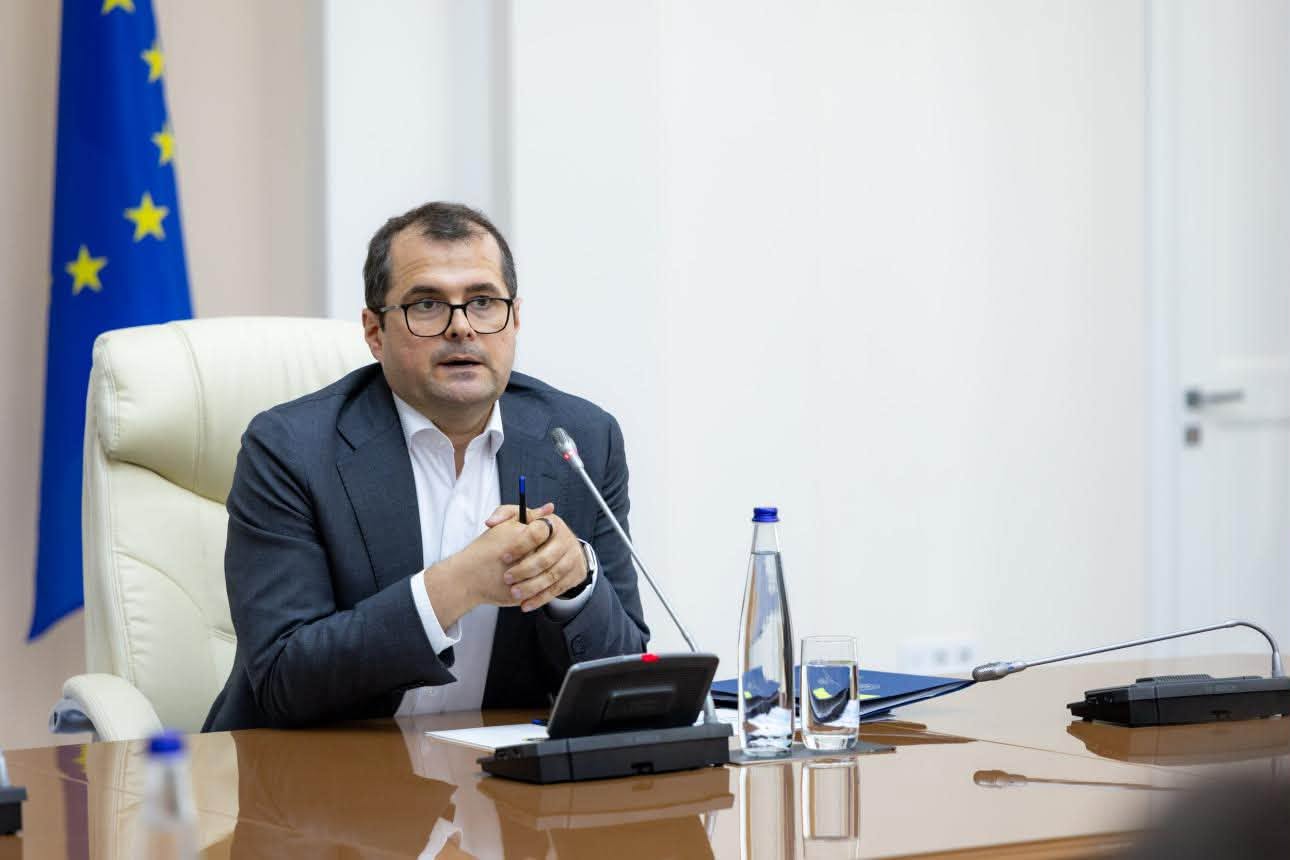
Republica Moldova este ținta unei campanii de atacuri cibernetice coordonate și de amploare, iar autoritățile au indicii privind implicarea unor actori statali străini, a declarat premierul. Potrivit acestuia, atacurile din perioada 19-23 octombrie au vizat circa un milion de IDNP-uri, iar datele preliminare arată că, pentru aproximativ 750.000 dintre acestea, a fost extras cel puțin un element de informație personală.
Șeful Guvernului a precizat că instituțiile competente investighează posibila implicare a actorilor străini în incidentul recent. El a subliniat că amenințările vizează atât informațiile despre cetățeni, cât și infrastructura digitală a statului.
„Țara noastră este ținta unor atacuri cibernetice coordonate și de amploare. Nu vorbim doar despre un incident izolat. Avem indicii privind o campanie mai largă, cu implicarea unor actori statali străini”, a declarat premierul.
În acest context, el a afirmat că securitatea cibernetică trebuie tratată drept o chestiune de siguranță națională.
Referindu-se la amploarea extragerii datelor, premierul a explicat că cifra de aproximativ 750.000 de IDNP-uri nu înseamnă că au fost compromise tot atâtea conturi. Potrivit lui, pentru fiecare dintre aceste IDNP-uri a fost extras cel puțin un element de date, precum numele, prenumele sau anul nașterii.
„Asta înseamnă că, în 750.000 de cazuri, a fost extras cel puțin un element de date: numele, prenumele sau anul nașterii”, a precizat șeful Executivului.
Premierul a susținut că asemenea atacuri afectează inclusiv state care dispun de bugete și capacități de protecție mult mai mari decât Republica Moldova. În acest sens, el a invocat incidente din Danemarca, Franța și Coreea de Sud.
Potrivit exemplelor prezentate de șeful Guvernului, un atac din Danemarca, din 6 octombrie, ar fi dus la publicarea a circa 8,8 milioane de conturi, inclusiv ale unor persoane decedate sau emigrate. El a menționat și un incident din Franța, din aprilie, cu aproximativ 11,7 milioane de conturi afectate, precum și compromiterea conturilor a 33 de milioane de utilizatori ai platformei Coupang din Coreea de Sud.
Șeful Executivului a făcut referire și la un raport al Agenției Uniunii Europene pentru Securitate Cibernetică, ENISA, care, potrivit cifrelor citate de el, a analizat aproximativ 8.200 de incidente în ultima perioadă de raportare, dintre care circa 2.600 au vizat sectorul public.
Premierul a subliniat că autoritățile au obligația să comunice transparent despre incidentele produse, vulnerabilitățile identificate și măsurile întreprinse.
„Chiar dacă nu putem controla toate incidentele, avem obligația să fim cât mai transparenți în privința lucrurilor care s-au întâmplat, a vulnerabilităților și a modului în care reacționăm ca stat la acestea”, a declarat acesta.
Amintim că, pe 24 octombrie, autoritățile au anunțat un atac cibernetic asupra mai multor servicii publice digitale, în cadrul căruia au fost înregistrate circa 11 milioane de solicitări de accesare în scopul obținerii neautorizate a datelor personale. Serviciile vizate au fost deconectate preventiv, iar extragerea datelor a fost oprită pe 23 octombrie.
Ulterior, AGE a anunțat că noi tentative au fost blocate pe 25 și 27 octombrie. Instituția a precizat că informațiile expuse diferă de la o persoană la alta și pot include date de identificare, despre familie, prestații sociale sau informații financiare. Datele cardurilor bancare nu au fost afectate. Autoritățile avertizează că informațiile extrase pot fi folosite în escrocherii și îndeamnă cetățenii să nu divulge parole ori coduri de autentificare.

Postări asemănatoare
Nosatîi explică acordul militar semnat la Kiev – Moldova nu...

Tofan susține licențierea, dar avertizează – Interesele fermierilor nu sunt...
Demisie la conducerea Agenției de Guvernare Electronică după atacurile cibernetice...
Diaconu calmează spiritele după scurgerea celor 750.000 de IDNP-uri: „Financiar,...

Tofan anunță când va ajunge gazul din Neptun Deep în...
Tofan explică acordul militar cu Ucraina – Moldova vrea tehnologii...
Caută
Urmărește-ne
Arhivă
Nosatîi explică acordul militar semnat la Kiev – Moldova nu...
PAS respinge majorarea plafonului pentru coletele fără taxe vamale –...
Tofan susține licențierea, dar avertizează – Interesele fermierilor nu sunt...

În timp ce se caută bani pentru compensații, statul propune...
Demisie la conducerea Agenției de Guvernare Electronică după atacurile cibernetice...

