Lilian Carp, după audierile privind atacul cibernetic – Șase milioane de accesări în patru zile, iar instituțiile nu au reacționat: „Cineva trebuie să răspundă”

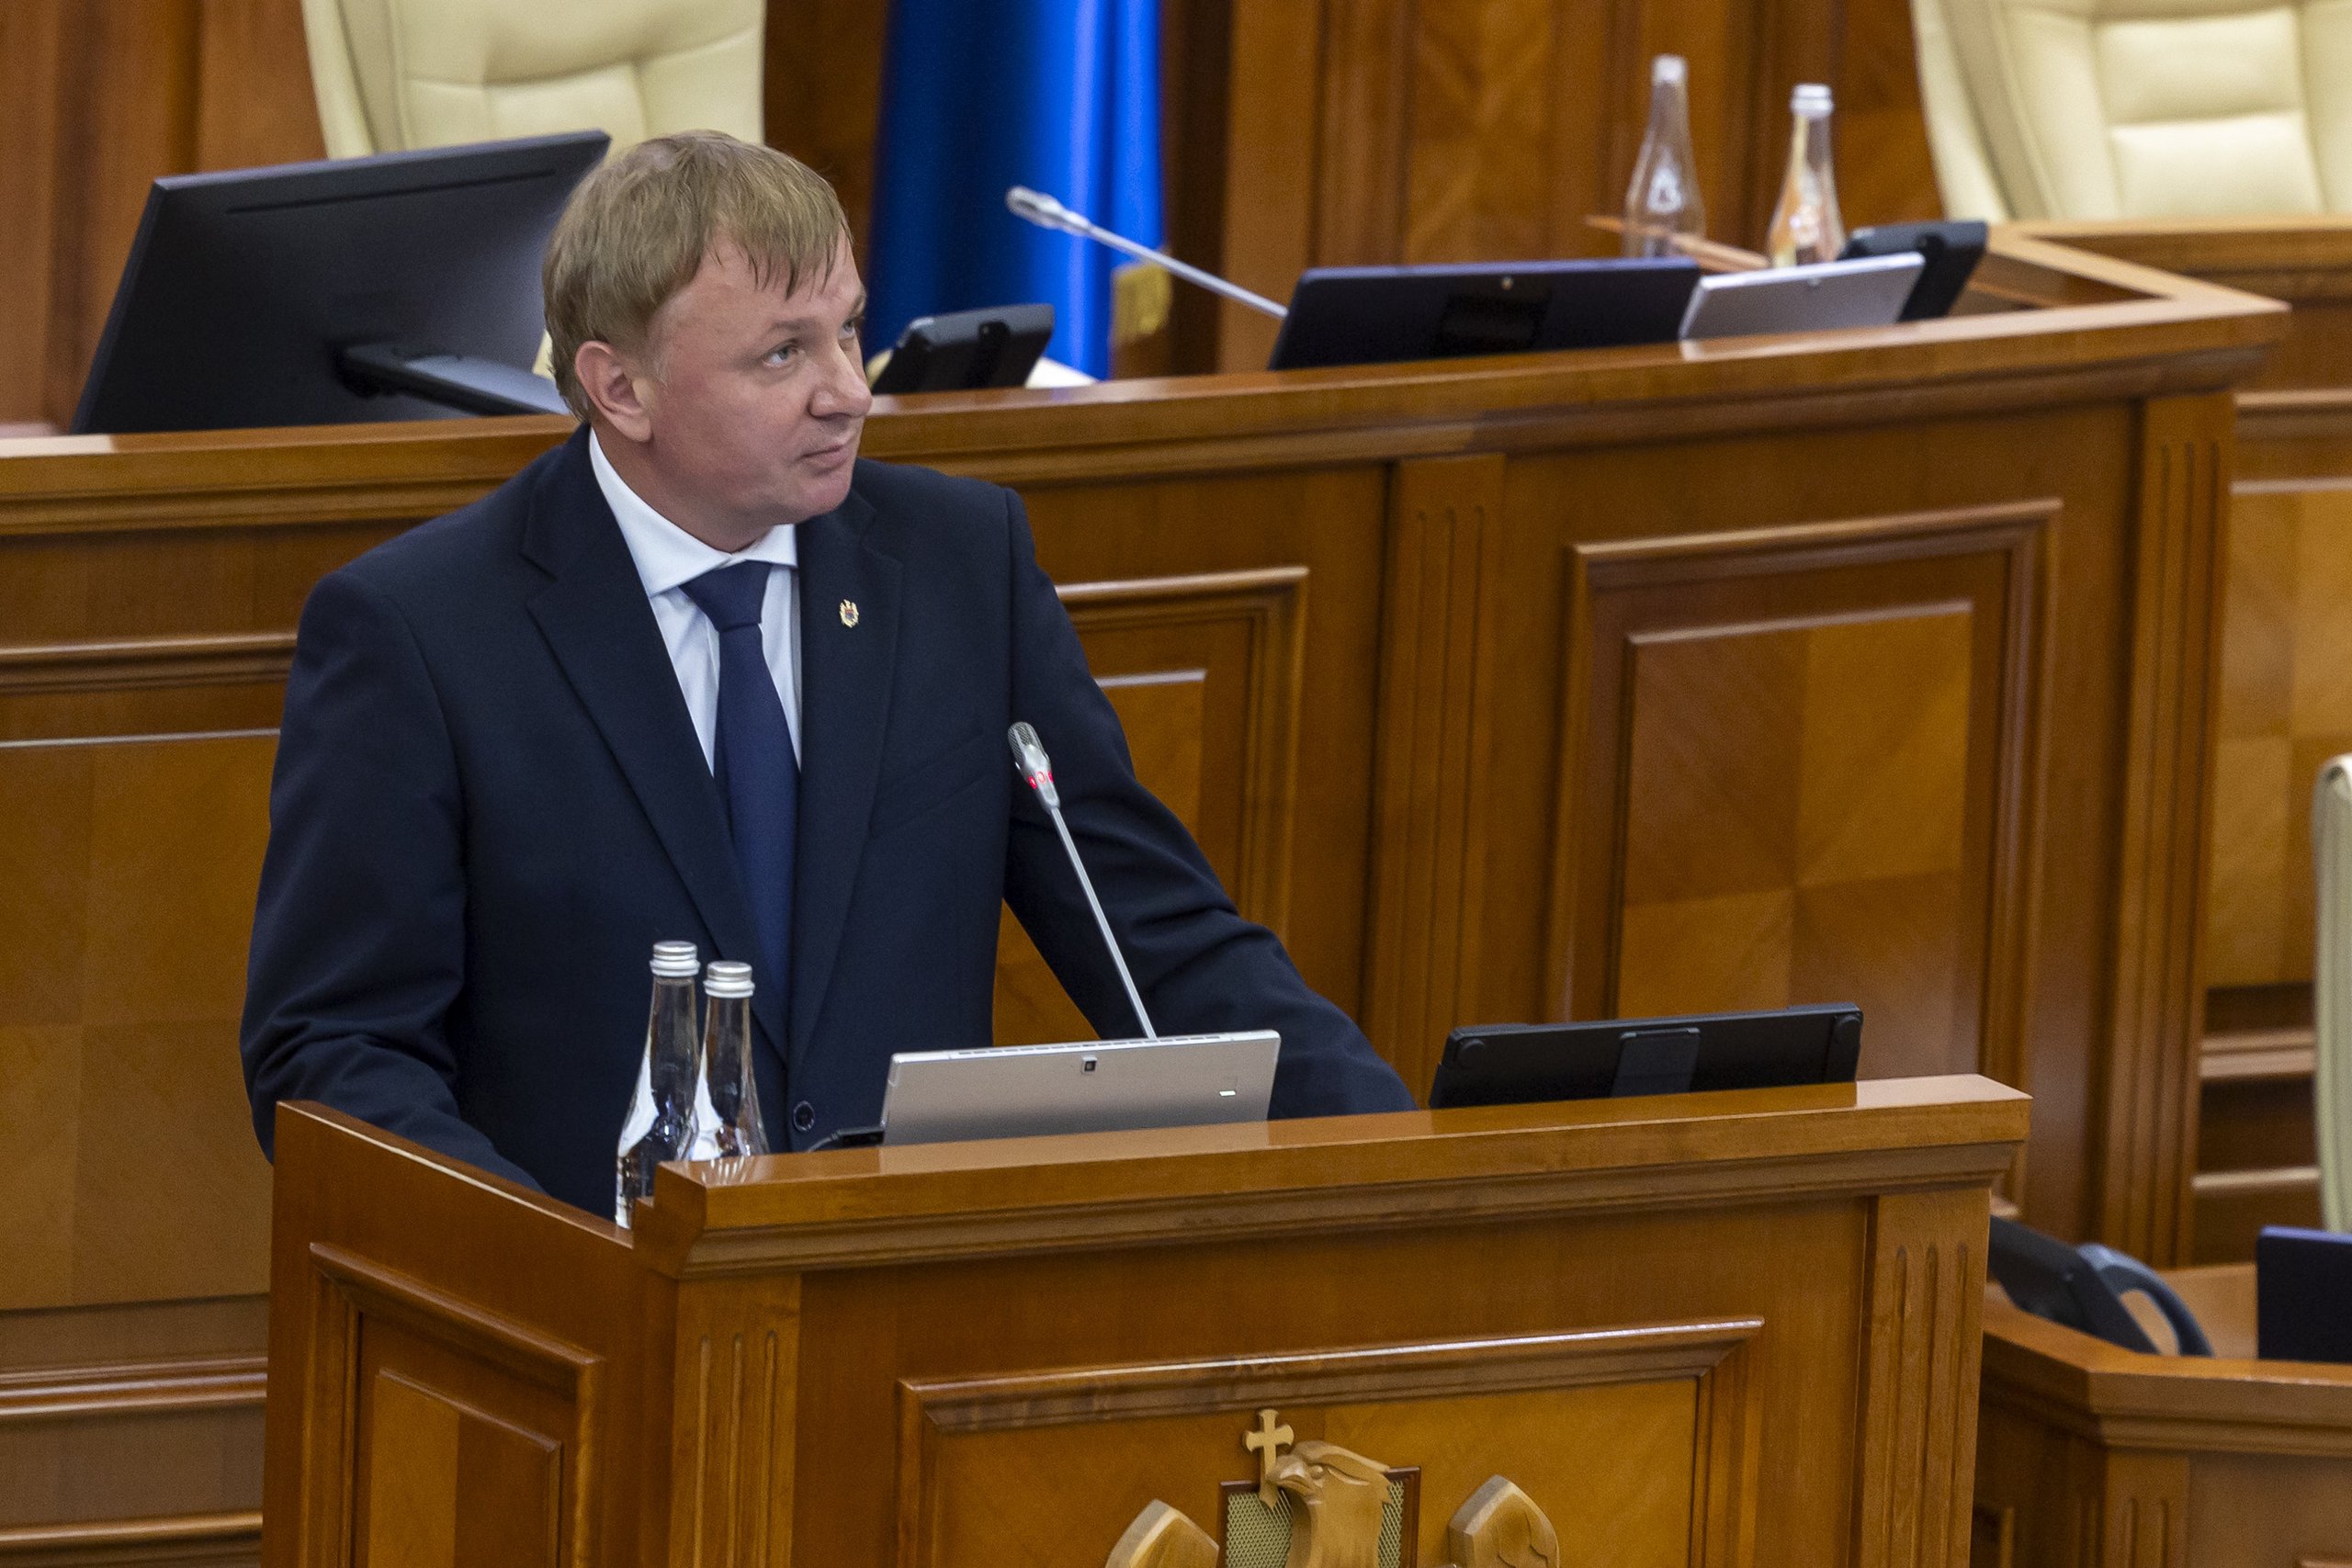
Aproximativ șase milioane de accesări ale sistemelor informatice guvernamentale au fost înregistrate în decurs de patru zile, în timpul atacului cibernetic asupra infrastructurii statului, fără ca instituțiile responsabile să declanșeze la timp mecanismele de alertă. Deputatul PAS Lilian Carp susține că volumul neobișnuit de activitate ar fi trebuit să atragă imediat atenția specialiștilor, însă autoritățile au aflat despre compromiterea datelor abia după ce cetățenii au început să semnaleze problemele.
În urma audierilor parlamentare desfășurate cu ușile închise, Carp a declarat că una dintre cele mai grave probleme identificate ține de lipsa monitorizării eficiente, de deficiențele în colaborarea dintre instituții și de incapacitatea acestora de a detecta un atac de asemenea amploare.
Potrivit deputatului, în condiții obișnuite, sistemele înregistrează aproximativ 20.000–40.000 de accesări, în timp ce, în perioada atacului, numărul acestora a ajuns la circa șase milioane în numai patru zile. Accesările ar fi fost generate de pe mai multe adrese IP, fiind utilizate inclusiv IDNP-uri false pentru realizarea atacului.
„În cazul dat, când a avut loc sustragerea, avem, într-o perioadă de patru zile, peste șase milioane sau în jur de șase milioane de accesări. (...) Rămâne semnul de întrebare despre modalitatea de monitorizare. Instituțiile nu au observat nemijlocit procesul de accesare a unui număr imens, care depășește de câteva zeci de ori, dacă nu sute, volumul obișnuit dintr-o zi”, a declarat Lilian Carp.
Parlamentarul consideră că ancheta nu trebuie să se limiteze la identificarea autorilor atacului cibernetic, ci trebuie să stabilească și cine se face responsabil pentru lipsa de reacție din partea instituțiilor statului. În opinia sa, trebuie verificat dacă a fost vorba despre incompetență, vulnerabilități tehnice sau chiar rea-credință.
750.000 de seturi de date, dar nu tot atâtea persoane afectate
Un alt aspect important clarificat de Lilian Carp vizează numărul datelor compromise. Deputatul a precizat că cifra de aproximativ 750.000, vehiculată în spațiul public, reprezintă seturi de date sau accesări, nu numărul exact al persoanelor ale căror informații au fost consultate.
Aceeași persoană ar fi putut fi accesată de mai multe ori, prin intermediul unor platforme diferite, ceea ce înseamnă că numărul real al cetățenilor afectați este semnificativ mai mic.
„Asta nu înseamnă că au fost accesate 750.000 de persoane, pentru că numărul de seturi sau de accesări nu corespunde și cu numărul de persoane. O persoană poate fi accesată de mai multe ori pe diferite platforme. Numărul este mult mai mic, mai puțin de jumătate decât numărul de accesări”, a explicat deputatul.
Pentru stabilirea cifrei exacte, Guvernul urmează să contracteze o companie independentă de audit. Potrivit lui Carp, raportul privind numărul persoanelor afectate ar urma să fie prezentat în aproximativ 15 zile de la contractare.
Atacul ar fi fost lansat din afara Republicii Moldova
În ceea ce privește proveniența atacului, Lilian Carp a declarat că adresele IP identificate până acum indică surse din afara Republicii Moldova. Unele dintre acestea ar aparține unor state din Uniunea Europeană, iar altele unor țări îndepărtate, inclusiv din Oceania.
Deputatul a avertizat însă că identificarea adreselor IP nu înseamnă automat identificarea celor care au organizat atacul. Potrivit explicațiilor prezentate în cadrul audierilor, atacatorii ar fi putut utiliza companii înregistrate în jurisdicții cu legislație permisivă, care cumpără trafic și generează adrese IP ulterior folosite în operațiuni cibernetice.
Carp a explicat și de ce autoritățile iau în calcul ipoteza implicării unor actori statali străini. În mod obișnuit, grupările non-statale își asumă atacurile sau încearcă să vândă bazele de date sustrase pe platforme clandestine. În acest caz, potrivit deputatului, nu s-a întâmplat niciuna dintre aceste situații.
„Faptul care duce la concluzia, dar asta trebuie verificată, că ar fi actori statali în străinătate este că, de obicei, după ce are loc un asemenea atac cibernetic, există două acțiuni. Prima, cei care fac atacul își asumă responsabilitatea. A doua, încep să scoată pe darknet să vândă baza de date. Niciuna din aceste două lucruri nu s-a întâmplat”, a declarat Carp.
Acesta a evitat să indice un stat concret, precizând că adresele IP trebuie verificate suplimentar pentru a stabili cine le-a achiziționat și cine se află în spatele operațiunii. În investigație ar fi implicați și parteneri internaționali, inclusiv Europol.
Două audituri pentru a identifica breșele și responsabilii
În urma audierilor, au fost recomandate două verificări distincte. Primul audit va viza vulnerabilitățile tehnice ale sistemelor informatice și modul în care acestea au fost protejate. Al doilea va analiza structura și ingineria atacului, inclusiv mecanismele utilizate și posibilii organizatori.
Potrivit lui Carp, primele rezultate privind vulnerabilitățile tehnice ar urma să fie disponibile până la 27 noiembrie, iar cel de-al doilea raport, care va analiza mecanismul atacului, este așteptat la începutul lunii decembrie.
Deputatul a făcut referire și la serviciul electronic guvernamental de jurnalizare, NMLog, care înregistrează accesările sistemelor informaționale, utilizatorii care au efectuat operațiuni și acțiunile realizate. Acest mecanism permite păstrarea istoricului și verificarea ulterioară a accesărilor neautorizate, informațiile respective urmând să fie importante pentru identificarea celor implicați.
Carp a respins și argumentul potrivit căruia utilizarea inteligenței artificiale de către atacatori ar explica incapacitatea instituțiilor de a preveni incidentul. În opinia sa, aceleași instrumente tehnologice pot fi folosite și de autorități pentru apărare și detectarea amenințărilor.
Demisiile nu sunt suficiente. Urmează verificarea responsabilităților
Deputatul a precizat că responsabilitățile instituțiilor trebuie stabilite separat, în funcție de atribuțiile fiecăreia. Agenția de Guvernare Electronică ar fi avut un rol direct în gestionarea proceselor și aplicațiilor guvernamentale, în timp ce STISC răspunde de infrastructura tehnologică.
În acest context, Carp a atras atenția că demisiile unor responsabili nu pot închide subiectul, iar rezultatele auditurilor trebuie să stabilească dacă au existat încălcări ale atribuțiilor de serviciu.
„Este puțin să spunem că o demisie este destul. Lucrurile trebuie să meargă mai departe. (...) Noi trebuie să înțelegem: a fost rea-credință sau a fost vulnerabil sistemul propriu-zis?”, a declarat parlamentarul.
Acesta a menționat că nu exclude niciun scenariu, inclusiv implicarea unor persoane din interiorul instituțiilor, deficiențe de securitate sau lipsa investițiilor necesare în infrastructura cibernetică.
Totodată, Carp a dat asigurări că, potrivit informațiilor prezentate în cadrul audierilor, nu ar exista în prezent riscuri suplimentare privind accesarea altor categorii de date. În sectorul bancar ar fi fost introduse filtre suplimentare de securitate, iar riscul de sustragere a banilor de pe carduri prin utilizarea informațiilor compromise a fost calificat drept fals de reprezentanții Băncii Naționale.
După prezentarea rapoartelor de audit, deputații intenționează să revină la audieri în Parlament sau în comisia de specialitate și să prezinte public concluziile privind responsabilitatea instituțiilor.
„Asemenea tipuri de atacuri cibernetice nu pot fi atât de silențioase încât instituțiile să nu vadă așa ceva. (...) Pentru noi rămâne întrebarea la care nu am primit răspuns: de ce instituțiile nu au reacționat atunci când au avut loc câteva milioane de accesări?”, a conchis Lilian Carp.

Postări asemănatoare

Facturi mai mari de sărbători pentru moldoveni – Deputatul Cuiumju...
Guvernul vrea o nouă lege pentru starea de asediu și...
Critici dure la adresa guvernării pe reforma justiției – Opoziția...
Ministerul Apărării – 19 încălcări ale spațiului aerian al RM...
Cuiumju cere despăgubiri pentru victimele atacului cibernetic și critică digitalizarea...

Partidul Nostru cere evaluarea periodică a șefilor instituțiilor de stat,...
Caută
Urmărește-ne
Arhivă

Datoria Moldovei devine tot mai scumpă – Guvernul ar putea...
Nota 2,9 din 10 pentru Guvernul Tofan după primele 100...
Tragedie la Soroca – O femeie a murit după ce...
Facturi mai mari de sărbători pentru moldoveni – Deputatul Cuiumju...

Peste 38.000 de colete taxate, dar numai 500.000 de lei...